
Dashlane密碼庫遭駭:一場現代資訊安全的警鐘
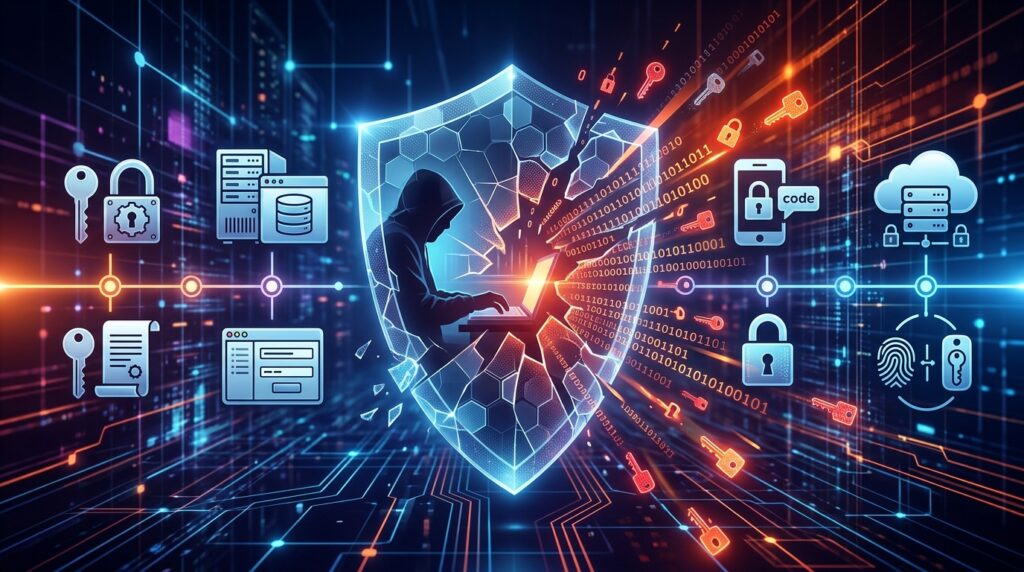
2024年,知名密碼管理服務商Dashlane向全球用戶發出重要公告:駭客利用暴力破解(brute-force)方式,突破部分用戶的雙重驗證(2FA)防線,並成功存取、下載了這些用戶的密碼保險庫。這起事件不僅震撼資安圈,也喚起社會對密碼安全與個人資訊防護的高度關注。
里程碑一:密碼時代的來臨
密碼最早可追溯至古羅馬時代的凱薩密碼,隨著電腦與網際網路普及,現代人每天都與密碼為伍。從家裡的Wi-Fi到社群帳號,密碼就像是我們在虛擬世界的鑰匙。但正如我們曾經用相同鑰匙開多個門,只要其中一把鑰匙落入壞人手裡,整個大門便失守。
里程碑二:密碼管理器的誕生
隨網路服務激增,許多人發現光靠大腦已難記下所有複雜、獨特的密碼。2000年代初期,密碼管理器如Dashlane、LastPass等服務應運而生。這些工具讓用戶只需要記住一組主密碼,即可安全儲存並自動填寫其餘所有服務的密碼,就像一個高級的密碼保險箱。
里程碑三:雙重驗證,下一道安全防線
單一密碼終究會有失守時刻。於是,雙重驗證(Two-Factor Authentication, 2FA)成為現代帳號安全的標配。例如,登入後除了密碼外,還需要輸入一次性驗證碼,就像當你進銀行保險庫時,除了鑰匙還要經過指紋認證,看似萬無一失。
Dashlane事件:暴力破解的資安啟示
但這次Dashlane事件顯示,即使雙重驗證,也不是萬能。駭客運用大量自動化工具(像是不停用各種組合掰開門鎖的機器手臂),成功突破兩道防線。部分帳戶遭入侵後,駭客甚至下載了密碼保險庫的全部內容—這好比有人盜走了整個銀行保險庫的鑰匙本。
- 事件當時背景:2024年,全球資安攻擊持續升溫,駭客社群間流傳多種暴力破解工具。Dashlane使用的是密碼加密保險庫,並依賴2FA做為登錄強化機制。
- 攻擊手法解析:駭客藉由試錯法連續嘗試密碼及2FA組合,一旦伺服器設定未完全防止短時間多次嘗試,就可能被攻破。
- 事件影響與後續:Dashlane已通知受影響用戶,建議即刻更換所有重要帳號之密碼,並加強監控疑似非法登入紀錄。資安專業人士呼籲,如果保險箱鑰匙丟失,改換新的不僅是保險箱,而是全部大門的鎖都該換。
歷史借鏡:其他密碼管理器資安事件
Dashlane並非唯一遭遇資安威脅的密碼管理器。2022年底,競爭者LastPass也發生儲存金鑰資料庫外洩事件,類似的事件讓公眾意識到「便利」和「安全」之間的永恆拉鋸。正如每次城堡加高牆、深壕溝,賊人總有新法門設法潛入。
專家觀點:E-E-A-T下的密碼建議
身為資安專家,我建議每位用戶:
- 務必使用不同且複雜的密碼管理每個帳戶。
- 啟用具體二階段驗證(如實體驗證器)以超越單一APP產生碼。
- 留意密碼管理廠商公告,若發生疑似外洩,立即修改相關密碼。
並非要你永遠不信任密碼管理工具,而是要「分層防護」。就像城堡有外牆、內牆、守衛與報警器,不因一層失守而全軍覆沒。
未來密碼安全趨勢:去中心化與無密碼登錄
在Dashlane事件後,業界加速推動如指紋、臉部辨識等生物辨識,以及FIDO協議的無密碼登入技術。未來,也許我們的雲端鑰匙不再只是靠密碼和驗證碼,而是真正多重認證、動態密鑰的綜合防線。
舉例來說,就像你家的門鎖不只是傳統插入鑰匙,還得經過眼球掃描與行動裝置確認,盜賊即使有複製鑰匙,也很難再輕易潛入。
總結
Dashlane密碼保險庫外洩事件,是密碼管理與資安世界的重要里程碑。歷史屢次證明,資安系統須不斷進化,唯有強化自身警覺、靈活應變,才能在這個數位時代保護我們的資料安全。無論是個人還是企業,用戶都應具備資訊安全意識,持續學習與升級自己的數位堡壘。
若你正在尋找更安全的數位工具,或想參與最新加密技術發展,歡迎點擊下方連結了解更多:
也別忘了關注改變未來的區塊鏈技術!對 Web3 開發與投資感興趣的技術人,推薦到全球頂尖的 Web3 平台 OKX 了解最新動態: Hello Robot 官方網站